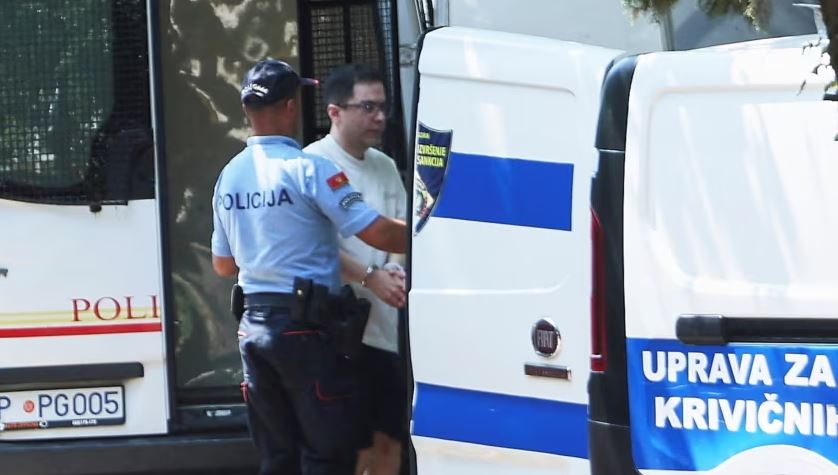
Autoritetet e Malit të Zi kanë ekstraduar drejt Shteteve të Bashkuara shtetasin iraniano-turk Amir Barati, i akuzuar nga drejtësia amerikane për përfshirje në një operacion shumëvjeçar kibernetik të lidhur me Iranin dhe Gardën Revolucionare Islamike (IRGC).
Vendimi për ekstradimin e 40-vjeçarit është marrë nga Gjykata e Lartë në Podgoricë. Barati përballet në Nju Jork me akuza për komplot për mashtrim kompjuterik, hakerim të sistemeve dhe vjedhje identiteti.
Sipas autoriteteve amerikane, aktiviteti i tij kibernetik daton që prej vitit 2013 dhe lidhet me Mabna Institute, një organizatë me bazë në Iran, e cila dyshohet se drejtonte një rrjet hakerësh që synonte universitete, kompani dhe institucione shtetërore në vende të ndryshme.
Barati u arrestua më 25 qershor në Kotor, pas lokalizimit të tij nga Interpol-i në Podgoricë dhe autoritetet e sigurisë në Kotor, në bashkëpunim me FBI-në dhe autoritetet amerikane.
Mbi 150 universitete amerikane në shënjestër
Sipas aktakuzës amerikane, operacioni përfshinte sulme masive kibernetike ndaj më shumë se 150 universiteteve amerikane, ndërsa dëmet e pretenduara vlerësohen në mbi 3.4 miliardë dollarë.
Hakerët dyshohet se përdornin kryesisht metoda “spear-phishing”, duke mashtruar profesorë dhe studiues për të marrë kredencialet e tyre të aksesit.
Prokurorët amerikanë pretendojnë se gjatë operacionit u komprometuan rreth 8 mijë llogari elektronike dhe u vodhën mbi 31 terabajt të dhëna akademike dhe pronësi intelektuale.
Autoritetet amerikane thonë se informacionet dhe llogaritë e marra përdoreshin më pas në interes të IRGC-së dhe institucioneve të tjera iraniane, përfshirë universitete në Iran.
Roli i Baratit në rrjetin kibernetik
Amir Barati nuk është cilësuar si organizatori kryesor i këtij rrjeti, por si një haker dhe bashkëpunëtor i Mabna Institute.
Emri i tij nuk ishte pjesë e aktakuzës fillestare të vitit 2018 ndaj nëntë personave. Ai u përfshi më vonë në një aktakuzë të zgjeruar, e cila tashmë përfshin 17 të akuzuar dhe u bë publike në vitin 2026.
Sipas prokurorëve amerikanë, Barati dyshohet se monitoronte fushata “spear-phishing”, shkëmbente kredenciale të llogarive të komprometuara, përpilonte lista me objektiva të mundshëm, analizonte rrjete kompjuterike dhe përgatiste mesazhe phishing.
Deri tani nuk ka të dhëna publike nëse ai është paraqitur para gjykatës në Nju Jork apo se kur do të zhvillohet seanca e radhës ndaj tij.